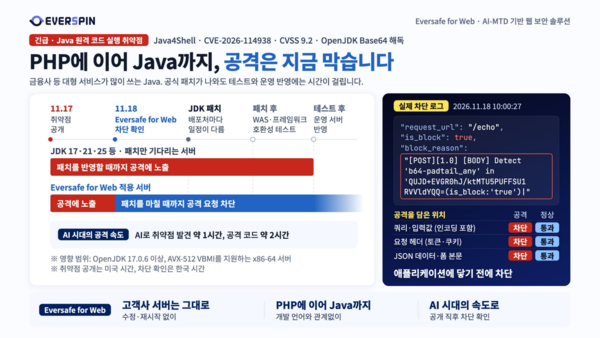
AI 사이버보안 기업 에버스핀은 자바 실행 환경인 OpenJDK에서 발견된 치명적 취약점 ‘Java4Shell’을 노린 공격 요청이 자사 웹 보안 솔루션의 ‘취약점 공격 대응’ 기능에서 차단되는 것을 확인했다고 18일 밝혔다. 지난달 PHP 취약점에 이어 자바 취약점까지 방어 능력을 검증받은 셈이다.
이번 취약점은 x86-64 서버용 OpenJDK가 Base64 문자열을 해독하는 과정의 메모리 손상 문제에서 비롯됐다. 공격자가 보낸 특수 문자열로 인해 인증 없이 자바 가상머신이 멈추거나 원격 코드가 실행될 수 있으며, 위험도 평가에서 치명적 등급을 받았다. 특히 자바는 금융권과 공공기관의 웹서비스에서 널리 쓰이는 언어라는 점에서 파장이 클 것으로 보인다.
에버스핀은 공개된 기술 분석을 토대로 시험 환경을 구축해 공격 요청이 차단되는 과정을 확인했다. 회사 관계자는 패치를 반영하는 동안 서버를 수정하거나 재시작하지 않고도 공격을 서버 앞단에서 막을 수 있다고 설명했다.
· · · · · · · · · ·
관련기사
▶ 자바 고위험 취약점 발견, 정부가 공공·민간 기관에 긴급 점검 권고
▶ 유니온바이오메틱스, CES 2027 사이버보안 부문 최고혁신상 수상
▶ 2차 모두의창업 개인정보 유출, API 취약점 재발
· · · · · · · · · ·
스페셜타임스는 AI 기술의 도움을 받아 더 빠르고 다양한 뉴스를 독자에게 전달하기 위해 노력하고 있습니다.