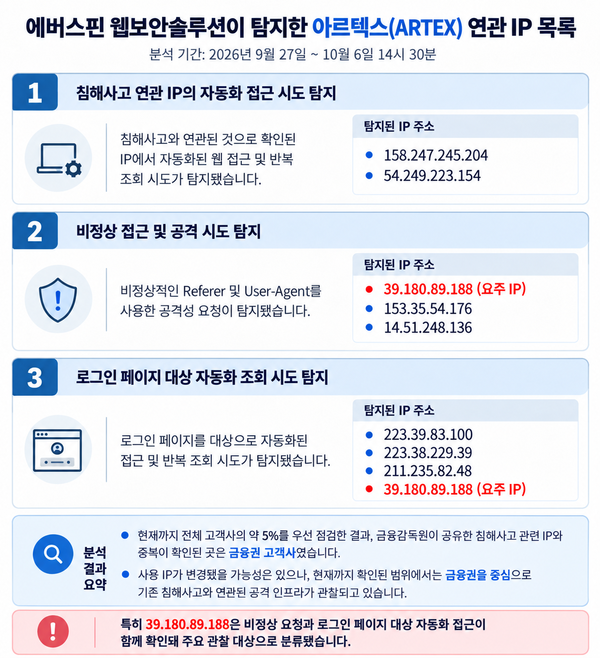
에버스핀이 금융권 고객사 서비스에서 AI 자율형 침투테스트 도구 아르텍스(ARTEX)와 관련된 공격 시도를 탐지했다고 밝혔다. 회사는 해당 시도가 웹 보안 솔루션 에버세이프 웹(Eversafe Web)으로 차단됐다고 설명했다.
에버스핀은 최근 금융권 침해사고를 분석한 뒤 별도 샘플 웹 애플리케이션에서 ARTEX를 활용한 자동화 조회 방식을 검증한 자료를 금융권에 공유했다고 밝혔다. 회사는 공격 흐름을 외부에 공개된 사이트와 조회 화면 탐색, 인증 우회, 접수번호 등 입력값 대입, IP를 바꿔가며 분산 반복 조회하는 4단계로 나눠 봤다. 핵심 인터넷뱅킹보다 직원용, 대출모집인용, 조회 서비스 같은 보조 업무서비스가 공격 경로가 됐다는 점도 짚었다.
기자 관점에서 보면 이번 사례는 AI가 새로운 공격 기법을 만들어냈다기보다 기존 자동화 공격의 속도를 끌어올리고 있다는 점을 보여준다. 금융권이 외부 노출 서비스 전반을 다시 점검해야 한다는 경고로 읽힌다.
에버스핀은 보안이 적용되지 않은 시연용 샘플 웹앱에서 ARTEX가 브라우저를 직접 조작하지 않고 조회 API를 반복 호출해 설정된 작업을 6라운드, 22초 만에 끝냈다고 설명했다. 다만 이 시간은 시연 환경에서 특정 작업을 수행한 데 걸린 시간일 뿐 실제 금융사 전체 시스템 해킹 시간을 뜻하지는 않는다고 선을 그었다. 회사는 이번 검증이 실제 피해 금융사 시스템을 공격하거나 전체 침해 과정을 재현한 것은 아니라고 밝혔다.
회사는 이번 사례를 스크래핑, API 직접 호출, 반복 요청, 봇·매크로 등 기존 공격기법이 AI를 통해 자동화되는 흐름으로 해석했다. 에버세이프 웹은 AI 봇 탐지에만 머물지 않고 스크래핑 보호, 요청 재전송 공격 방어, 악성 봇·매크로 탐지 등을 함께 수행하며 서버단에서 정상 요청 여부를 검증한다고 설명했다.
에버스핀은 전 세계 11개국에서 특허를 받은 AI-MTD(Moving Target Defense)를 기반으로 보안 코드와 구조를 계속 바꾸는 방식도 소개했다. 회사는 공격자가 한 번 분석한 요청 구조나 우회 방식을 그대로 반복하기 어렵게 만드는 데 초점을 두고 있다고 밝혔다. 하영빈 대표는 “에버세이프 웹은 실제 아르텍스(ARTEX)를 이용한 해킹 공격에서 탁월한 성능을 입증 받은 유일한 솔루션”이라고 말했다.
· · · · · · · · · ·
관련기사
▶ [속보] 이억원 "금융권 전체 침해사고 최고수준 경각심 필요"
▶ 금융권 AI 해킹 여파에 보안주 급등…샌즈랩·라온시큐어 상한가
▶ AI 해킹 확산 속 금융권 피해 엇갈려…보안 관리 수준이 변수
· · · · · · · · · ·
스페셜타임스는 AI 기술의 도움을 받아 더 빠르고 다양한 뉴스를 독자에게 전달하기 위해 노력하고 있습니다.