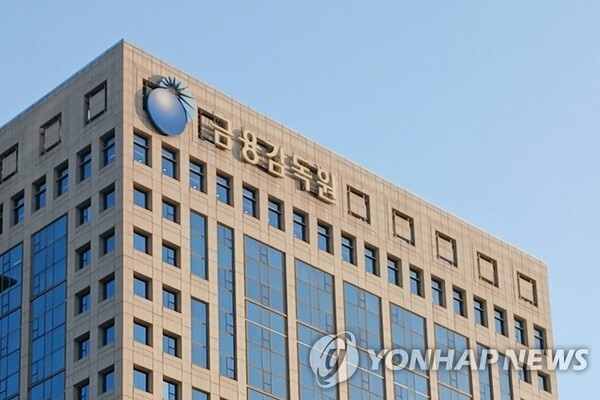
금융감독원이 13일 예가람저축은행과 웰컴저축은행을 대상으로 현장 점검에 들어갔습니다.
금융당국 등에 따르면 금감원은 두 저축은행의 해킹 사고 원인과 정보 유출 경위를 확인하고 있습니다.
예가람저축은행은 지난달 30일 해킹 공격으로 고객 성명, 생년월일, 연락처, 계좌번호, 주민등록번호, 직장명, 주소 등 개인정보 약 5만건이 유출된 것으로 추정됩니다. 정확한 유출 규모는 아직 파악 중입니다. 당초 지난 2일 안내문에는 성명, 생년월일, 연락처만 적었다가 이후 주민등록번호, 계좌번호, 주소 등도 유출된 사실이 알려져 내용을 수정했습니다.
웰컴저축은행은 지난달 27일 해킹 공격으로 법인 인터넷 뱅킹 아이디, 법인명, 대표자 이름, 회사 업무 연락처, 휴대전화번호, 전자우편주소 등이 유출됐습니다. 회사는 유출된 데이터 2천370건 가운데 개인정보가 포함된 데이터가 2천299개로 추정했습니다.
금감원은 점검 결과에 따라 검사 전환 여부를 정할 계획입니다. 한편 신한은행은 지난 6일부터 현장 검사를 받고 있고, KB국민은행은 지난 1일부터 IT검사반이 투입돼 상황을 살피고 있습니다. 하나은행과 현대캐피탈, BNK부산은행은 아직 별도 점검 계획이 관찰되지 않았습니다.
· · · · · · · · · ·
관련기사
▶ 서울대 6년간 28차례 해킹 피해, 개인정보 1132건 유출
▶ 토스뱅크, 입금 오류 닷새 만에 정정 안내…금감원 피해 파악
▶ 개인정보 동의서 양식 다운로드 전에 알아둘 동의서의 구조와 철회 절차
· · · · · · · · · ·
스페셜타임스는 AI 기술의 도움을 받아 더 빠르고 다양한 뉴스를 독자에게 전달하기 위해 노력하고 있습니다.
