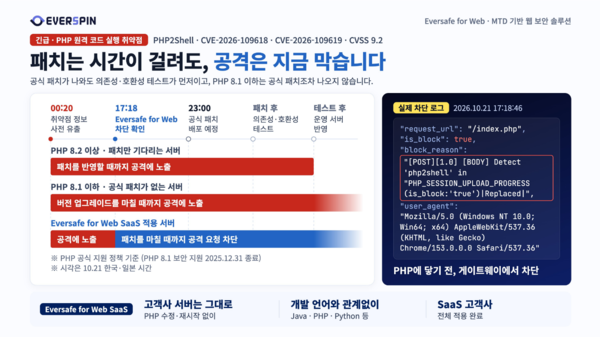
AI 사이버보안 기업 에버스핀이 PHP에서 발견된 치명적 취약점 2건(CVE-2026-109618, CVE-2026-109619)과 관련해 자사 웹 보안 솔루션 Eversafe for Web(에버세이프 포 웹) SaaS 고객 서비스에 차단 규칙을 적용했다고 22일 밝혔다. 회사는 공식 패치가 나오기 전부터 해당 공격을 막는 검증을 마쳤다고 설명했다.
이번 취약점은 원격 코드 실행으로 이어질 수 있는 것으로 알려졌고, PHP 측 위험도는 CVSS 9.2로 치명적 등급이다. 특히 취약점 정보가 패치보다 먼저 외부로 유출되면서 PHP 보안팀은 21일(현지시간) 긴급 보안 업데이트를 배포했다. 다만 패치가 공개됐더라도 실제 서비스에 반영하려면 점검과 호환성 확인이 필요해, 운영 기업들의 대응 속도가 관건으로 보인다.
에버스핀은 공개된 기술 분석을 토대로 시험 환경을 구성한 뒤, 이번 취약점을 노린 공격 요청이 Eversafe for Web SaaS의 취약점 공격 대응 기능에서 차단되는지 확인했다. 공격이 고객사 서버의 PHP에 닿기 전에 게이트웨이 단계에서 걸러진다는 점을 검증한 셈이다. 회사는 기존 고객에게 제공하던 보안 기능이 새로 알려진 취약점에도 즉시 대응할 수 있음을 확인했다고 밝혔다.
기업 입장에서는 패치 배포보다 실제 반영이 더 어려운 경우가 적지 않다. 서비스마다 PHP 버전과 설정이 다르고, 의존성과 호환성까지 살펴야 해 적용까지 시간이 걸리기 때문이다. 이런 상황에서 패치 전후의 공백을 줄이는 보안 체계가 중요해지고 있다.
에버스핀은 Eversafe for Web SaaS의 취약점 공격 대응 기능이 패치 적용 전후의 공백 기간에도 고객 서비스를 보호한다고 설명했다. 패치가 나온 뒤에도 고객사가 영향 범위를 점검하고 업데이트를 반영하는 동안 서버를 수정하거나 재시작하지 않고 공격을 앞단에서 차단한다는 것이다. 다만 취약점 자체를 해소하려면 공식 패치 적용이 함께 이뤄져야 한다고 덧붙였다.
Eversafe for Web SaaS는 웹 요청을 서버 앞단에서 검사하는 방식이어서 Java뿐 아니라 PHP 등 개발 언어와 관계없이 적용할 수 있다. 에버스핀은 앞으로도 새로 발견되는 취약점을 분석하고 공격 차단을 검증해 다양한 개발 환경의 웹서비스 보호 범위를 넓혀가겠다고 밝혔다.
· · · · · · · · · ·
관련기사
▶ PHP 취약점 긴급 패치…AI가 찾아낸 ‘PHP2셸’ 결함
▶ PHP 취약점 우려에 유럽 공공기관 웹사이트 잇따라 차단
▶ PHP 패치 6시간 먼저 공개…공조 엠바고 깨진 보안 대응
· · · · · · · · · ·
스페셜타임스는 AI 기술의 도움을 받아 더 빠르고 다양한 뉴스를 독자에게 전달하기 위해 노력하고 있습니다.