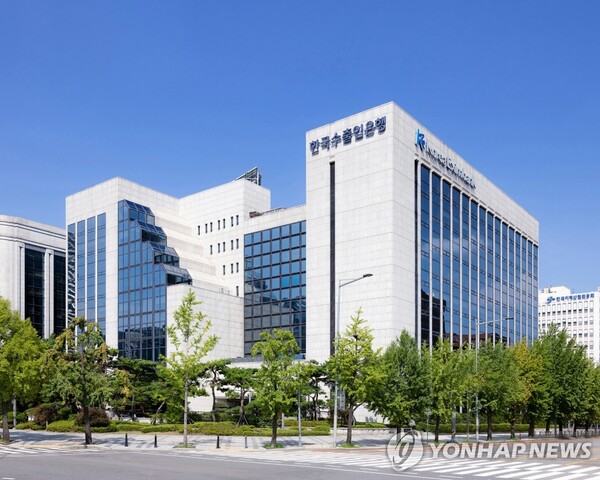
국회 재정경제기획위원회 소속 국민의힘 이종욱 의원이 10월 7일 한국수출입은행과 한국은행에서 받은 자료에 따르면, 수은 대상 해킹 시도는 올해 10월 5일까지 283건으로 나타났다. 지난해 연간 36건의 약 7.9배이며, 2021년 18건·2022년 30건·2023년 57건·2024년 56건·2025년 36건을 합친 197건보다 많다. 최근 금융권에서 발생한 인공지능(AI) 에이전트 해킹 사고와 직접 관련된 사례는 아닌 것으로 전해졌다.
수은 공격 유형은 유해 IP 주소 접속 등이 지난해 19건에서 올해 230건으로 늘어 전체의 81.3%를 차지했다. 웹 접근 시도는 17건에서 53건으로 증가했다. 발신지는 국외 272건(96.1%), 국내 11건이었으며, 국가·지역별로는 미국 128건, 싱가포르 56건, 중국 18건, 네덜란드 12건, 독일과 홍콩 각각 10건으로 집계됐다. 수은은 최근 6년간 개인·신용정보 유출을 포함한 해킹 피해는 없었고, 24시간 365일 사이버 보안관제센터를 운영하며 재정경제부 사이버안전센터와 협력 관제를 하고 있다고 밝혔다.
한국은행은 9월 네덜란드에서 홈페이지를 겨냥한 비인가 접근 시도 1건을 탐지했다. 올해 1~8월 공개된 135건을 합쳐 10월 2일까지 누적 136건으로, 지난해 연간 30건의 약 4.5배다. 한은은 2021년부터 2026년 8월까지 총 2,063건의 해킹 시도가 있었으며, 공격은 대표 홈페이지와 경제통계 홈페이지, 전자도서관 등 인터넷망 시스템에 주로 향했다고 밝혔다.
한은에서는 과거 실제 피해도 발생했다. 2023년 12월 디도스(DDoS) 공격으로 홈페이지 접속이 간헐적으로 지연됐고, 2026년 5~6월에는 온라인 연수 개인정보 처리 수탁업체가 사용하는 시스템에 외부 침입이 발생해 한은 직원 186명의 개인정보가 유출됐다. 다만 한은은 9월부터 10월 2일까지 실제 침입 성공이나 서비스 장애, 자료·개인정보·금융정보 유출 피해는 없었다고 밝혔다.
이종욱 의원은 “최근 금융권 해킹 사고가 잇따르는 가운데 중앙은행과 국책은행을 겨냥한 사이버 공격도 급증한 것으로 나타났다”며 “보안 체계를 전면 점검하고 해킹 시도가 실제 국민 피해로 이어지지 않도록 대응을 강화해야 한다”고 말했다. 서민금융진흥원과 신용회복위원회도 10월 2일 해킹 공격을 받았으나 별다른 유출 피해는 없었다. 서민금융진흥원 공격에 쓰인 IP는 은행권 해킹에 이용된 IP와 같았고, 신용회복위원회 공격은 이와 무관한 통상적인 시도로 전해졌다.
· · · · · · · · · ·
관련기사
▶ 금융권 AI 해킹 여파에 보안주 급등…샌즈랩·라온시큐어 상한가
▶ 금감원, 금융권 해킹 공격 IP 28개 전파…8일까지 점검 요청
▶ AI 해킹 확산 속 금융권 피해 엇갈려…보안 관리 수준이 변수
· · · · · · · · · ·
스페셜타임스는 AI 기술의 도움을 받아 더 빠르고 다양한 뉴스를 독자에게 전달하기 위해 노력하고 있습니다.
