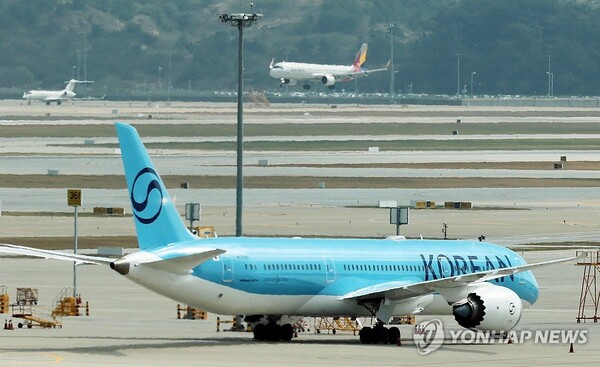
대한항공과 아시아나항공은 10월 20일 밤 예약·발권 시스템 수탁사인 아마데우스 IT 그룹으로부터 개인정보 유출 정황을 전달받았다고 23일 밝혔다. 아마데우스 시스템 계정의 로그인 인증정보를 이용한 비인가 접근이 원인으로 추정되며, 침해 시점은 2023년 8월부터 2026년 9월 사이로 파악됐다. 정확한 시점은 조사 중이다.
대한항공 고객의 경우 유출 정보에 예약번호가 포함된 것으로 확인됐다. 유출된 정보의 규모와 구체적인 항목은 아직 밝혀지지 않았다. 아시아나항공은 예약 관련 정보가 유출됐지만 결제는 별도 시스템에서 처리해 결제 정보는 포함되지 않았다고 설명했다. 양사는 자체 시스템과 내부 데이터베이스에 직접 침해된 정황은 없다며 통보 직후 보안 조치를 강화했다.
두 항공사는 고객에게 유출 사실과 사과를 담은 이메일을 발송했으며, 추가 확인 사항이 나오면 다시 안내할 예정이다. 대한항공은 고객에게 “출처가 불분명한 링크 클릭이나 첨부파일 다운로드, 개인정보 입력 요구에 응하지 않도록 주의해달라”고 당부했다. 이어 “이번 상황을 엄중하게 인식하고 있으며 추가 피해와 재발 방지에 총력을 기울일 계획”이라며 수탁사 점검도 강화하겠다고 밝혔다. 아시아나항공은 “추가 피해와 재발 방지를 위해 고객 개인정보 보호에 필요한 모든 노력을 기울이겠다”고 말했다.
아마데우스는 비인가 접근 차단과 다크웹 모니터링을 진행하고 있으며 유출 경위를 조사하고 있다. 전 세계에서 아마데우스 시스템을 이용하는 항공사는 200곳 안팎이다. 2017년에는 시스템 오류로 주요 항공사의 승객 접수와 수하물 처리가 중단돼 각국 공항에 혼선이 발생했고, 수십만 명이 피해를 입었다.
· · · · · · · · · ·
관련기사
▶ 연세대 포털서비스 해킹, 재학생 등 1만여명 개인정보 유출
▶ CJ, 티빙 개인정보 유출 피해 지원 검토…개인정보위 감독 요청
▶ 할리스 멤버십 개인정보 276만건 유출…가상화폐 채굴 목적 접근
· · · · · · · · · ·
스페셜타임스는 AI 기술의 도움을 받아 더 빠르고 다양한 뉴스를 독자에게 전달하기 위해 노력하고 있습니다.